 ラピットくん
AIが書いてリポジトリに入るもの
僕の開発は今年、ほとんどがClaude Codeになりました。作るものは増えましたが、GitHubに公開するリポジトリは減っています。
公開する前に確かめるものが増えたからです。
以前は、リポジトリに入るのはコードと、エンジニアが書いたコミットメッセージくらいでした。AIに開発を任せると、AIが書いた文章もそのまま入ります。
- コミットメッセージ
- プルリクエスト(PR)の本文
- コードの中のコメント
- CLAUDE.md や AGENTS.md のような、AIへの指示書
- 作業ログや計画のメモ
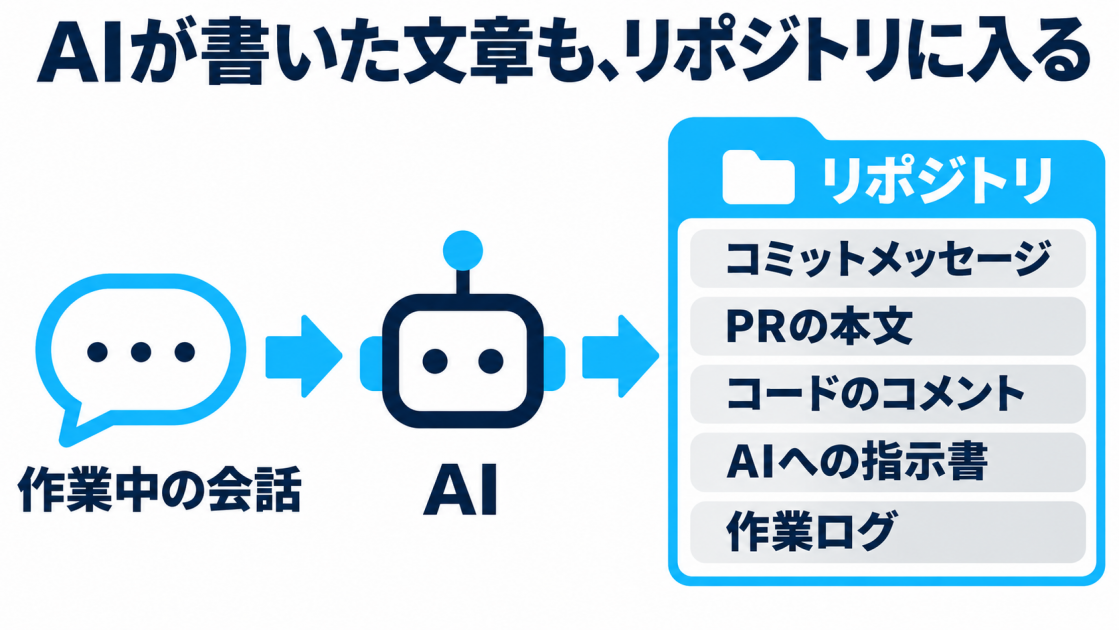
AIはこれらを、作業中の会話を読んで書きます。仕様の相談や、お客様とのやりとりを踏まえて作業させれば、その内容が文章に出てくることがあります。
AIに悪意はありません。ただ、人より長く、丁寧に書きます。
開発会社に発注している会社も、社内でAIに開発させている会社も、ここは同じです。
混ざるものの重さは3段階
混ざるものを全部同じ「リスク」と呼ぶと、何から手を付けるかが決まりません。僕は3つに分けています。
- 機密が漏れる:鍵、パスワード、お客様の名前、金額。これは本当のリスクです
- 社内のやりとりが見える:「〇〇の指示で」のような書き方。実害は小さいですが、外から見ると体裁が悪いです
- 言い回しが残る:好みの問題です
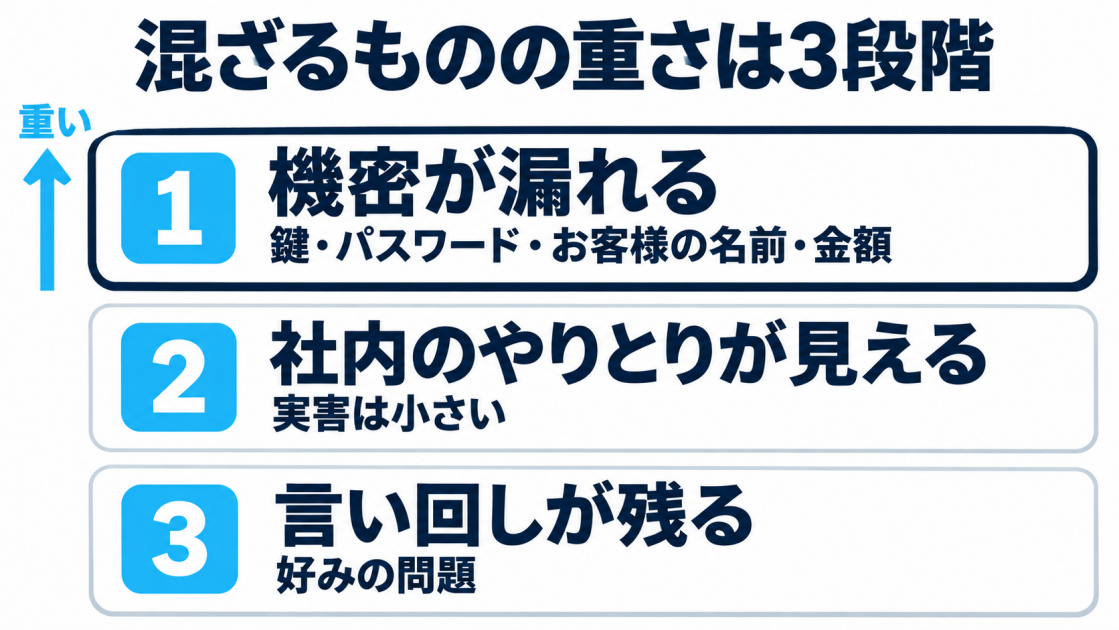
2や3は害が小さいです。ただ、AIが会話の中身を書き込む性質を持っている、という証拠にはなります。だから公開するリポジトリは、1が入っていない前提ではなく、入っていないことを確かめてから出します。
非公開にしておけば安心、とも言い切れません。権限の設定や外部サービスとの連携しだいで、非公開のリポジトリの中身も見えることがあります。
▼関連記事
情報の住所、決まってますか? ─Github-Privateは必ずしも安全ではない
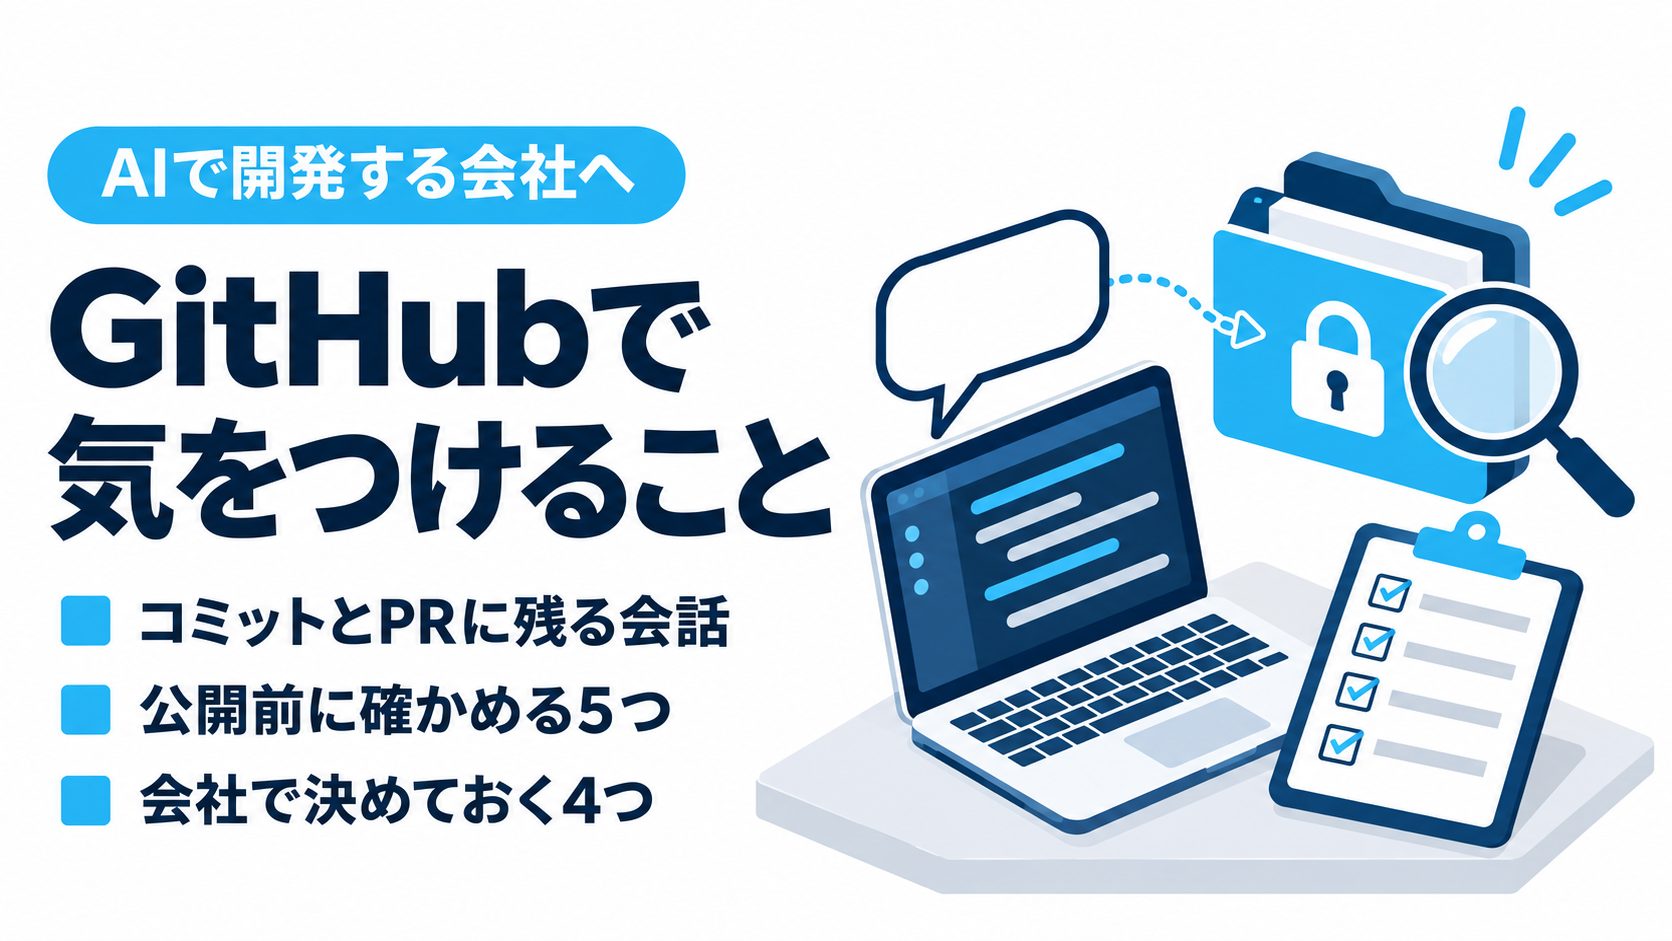
公開する前に確かめる5つ
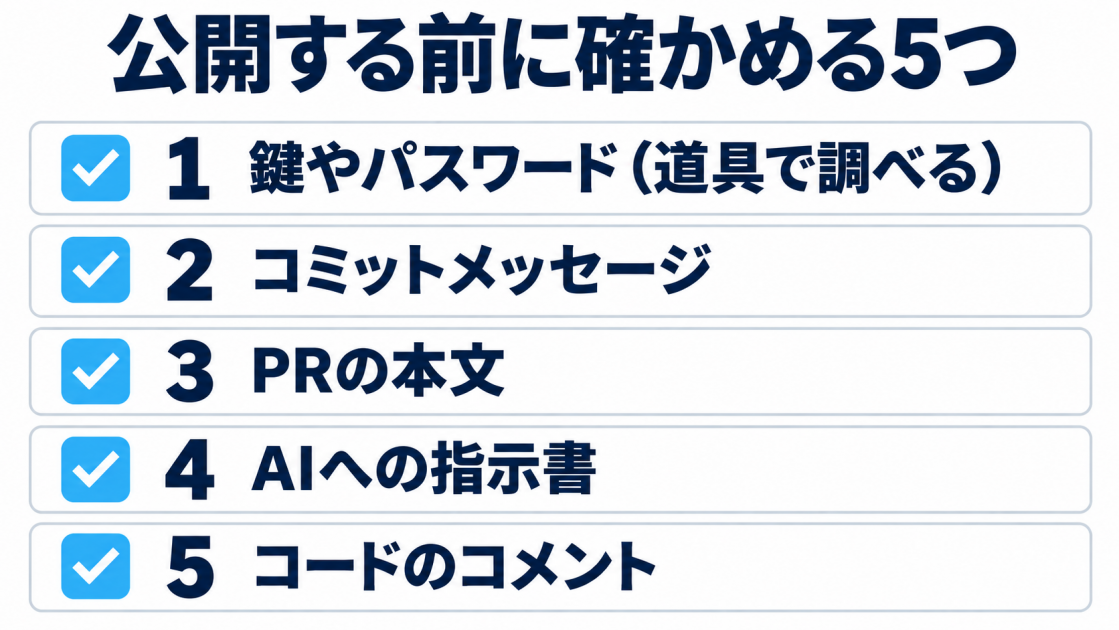
公開したいリポジトリだけ、公開の前に次の5つを確かめます。全部のリポジトリを見る必要はありません。
- 鍵やパスワード:人の目より道具のほうが確かです。gitleaks や TruffleHog なら、過去の履歴までまとめて調べられます。GitHub の Secret Scanning と push protection を有効にすると、鍵を含むプッシュをその場で止められます
- コミットメッセージ:
git logで全部流して読みます - PRの本文:AIが書いた説明に、人名や社内の事情が入っていないかを見ます
- AIへの指示書:
CLAUDE.md、AGENTS.md、.claude/の中身です。ファイルがあること自体は問題ありません。指示書を公開して共有しているOSSも増えています。見るのは、中にお客様の名前や社内の事情が書いていないかです - コードのコメント:人名・会社名・金額がないかを見ます
コミットに出るメールアドレスも、公開の前に見ておきたい項目です。
▼関連記事
GitHubのコミットに、個人メールが出ていませんか?——確かめ方と、noreplyへの切り替え
入ってしまったときの対処
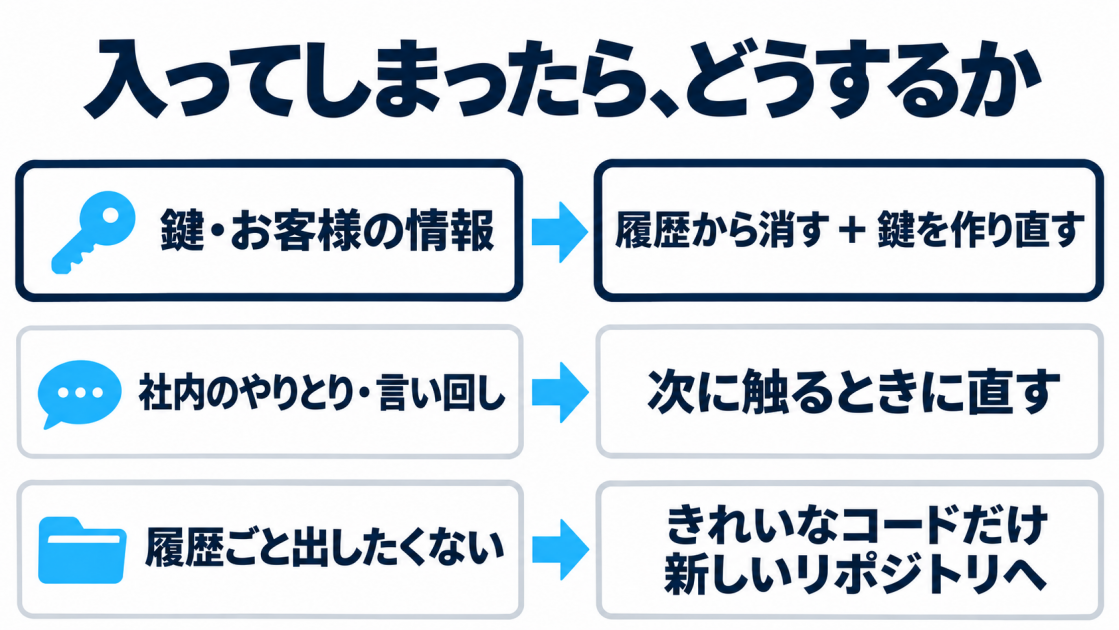
鍵やお客様の情報が履歴に入っていたら、git filter-repo などで履歴から消します。手順は GitHub の公式ガイドにあります。一度公開したものは誰かにコピーされているかもしれないので、鍵は必ず作り直します。
2や3のように軽いものなら、履歴まで書き換える必要はありません。次に触るときに、中立な書き方へ直します。
履歴ごと出したくないときは、新しいリポジトリに、きれいな状態のコードだけを移して公開します。
流出が起きたときに経営の側で何を見るかは、別の記事にまとめています。
▼関連記事
【考察】事故はゼロにできない、致命傷はゼロにできる-マネーフォワードGitHub個人情報流出事件から、中小企業経営者が読むべきこと
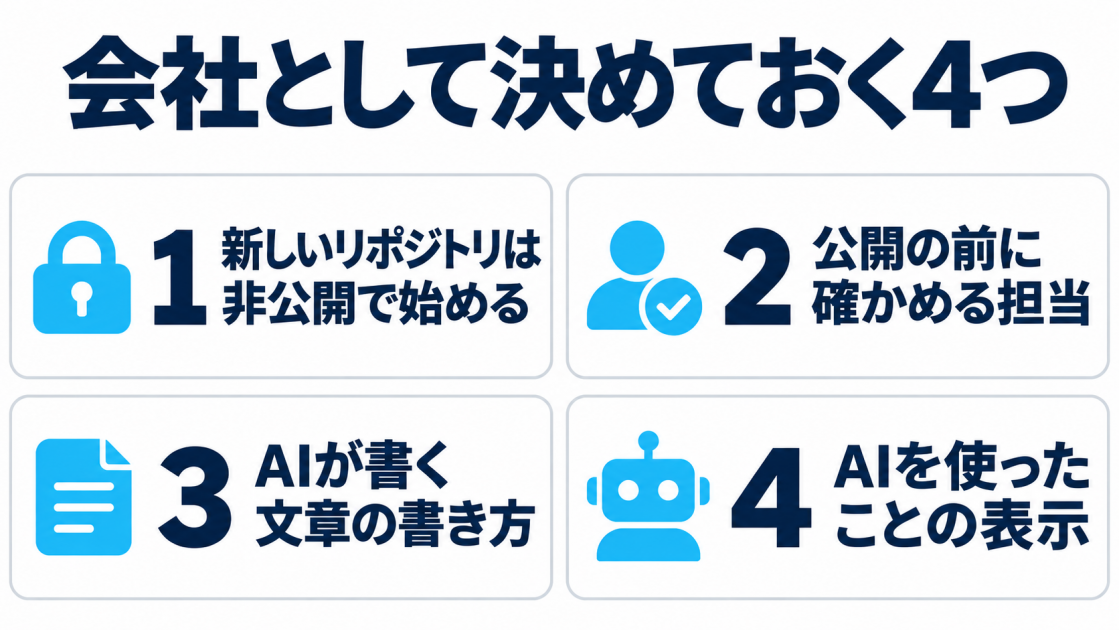
会社として決めておきたい4つ
AIで開発するなら、エンジニア任せにせず、会社として次の4つを決めておくと迷いません。
- 新しいリポジトリは非公開で始める:公開するものは確かめてから選んで出します
- 公開の前に誰が確かめるか:上の5つを見る担当を決めます
- AIが書く文章の書き方:誰が何と言ったかは書かず、なぜそうしたかを技術の言葉で書くように、AIへの指示書に入れておきます
- AIを使ったことの表示:Claude Code はコミットに付く「Co-Authored-By」などの表示を設定で決められます。自社のリポジトリでどうするかは会社で決めます。他社のOSSに出すときは、そのプロジェクトのルールに従います
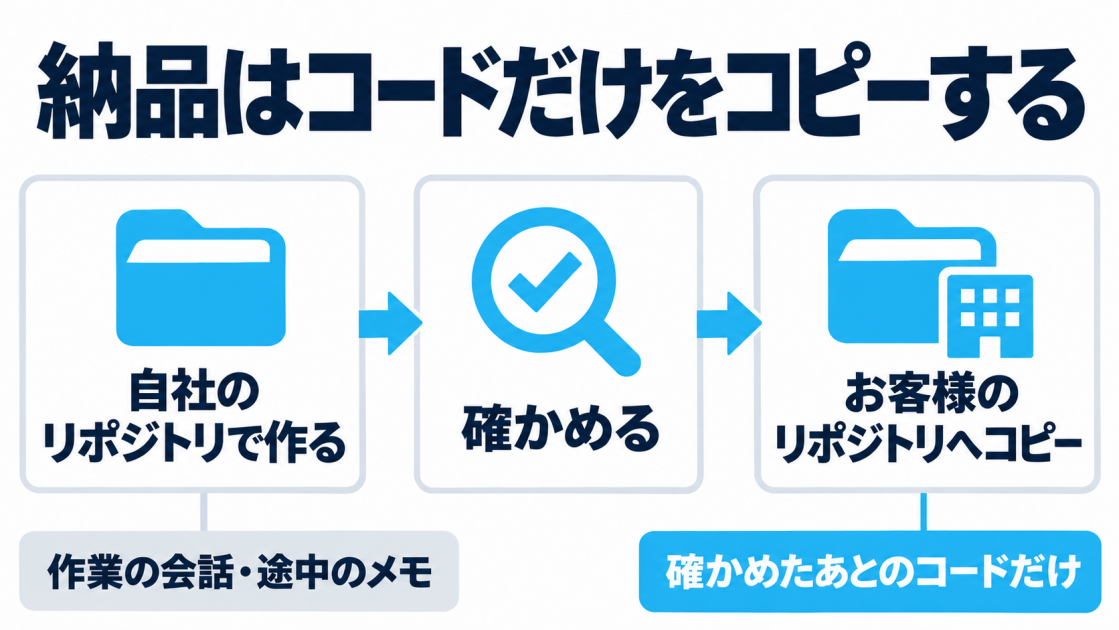
開発を外に頼んでいる会社なら、納品の形も決めておくと安心です。僕の会社ではお客様の案件も自社のリポジトリで作り、納品のときにコードをお客様のリポジトリへコピーしてもらっています。お客様のリポジトリには、確かめたあとのコードだけが入ります。
AIで開発を始める前に
AIに開発を任せると、作れるものは一気に増えます。そのぶん、何がどこに残るかを最初に決めておく必要があります。
社内でClaude Codeを使い始める会社向けに、研修と導入の相談を受けています。リポジトリの扱いも含めて、最初の決めごとから一緒に作ります。
▼関連記事
企業・団体向けAI研修「わが社のAI、はじめの一歩」11月1日から開催相談を受け付けます