 ラピットくん
焼肉きんぐのニュースのあと、自分のアプリを点検しました
10月5日、焼肉きんぐのアプリの会員情報が流出したと発表されました。1,078万件。会員のほぼ全員です。名前、メールアドレス、電話番号。
読んで、すぐ自分のアプリが気になりました。
うちも、会員がログインして使うアプリをいくつか作っています。なので、すぐに設定を見直しました。
見たのは、この2つです。
「誰でも登録できないか」「登録した人が、自分で権限を名乗れないか」
どちらも、作ったときは「まあ大丈夫だろう」で通り過ぎやすいところです。見直してみると、直したほうがいい所はちゃんと出てきました。この2つは、どの会社でも一度見ておく価値があります。
で、今週は韓国の銀行。しかも道具が同じでした
10月7日、セキュリティ会社の CrowdStrike がレポートを出しました。
9月の終わりから10月の初めにかけて、韓国の金融機関がいくつも攻撃されて、データを持ち出された。報道では、新韓銀行で約2万5千人のお客さんに被害が出たそうです。
CrowdStrike は、この攻撃の元になった可能性が高い仕組みを見つけています。攻撃者が使っていたのは、こういう組み合わせでした。
- ARTEX:最近公開された、中国製の「AIに侵入テストをさせる道具」。誰でも手に入る
- AIのモデル:DeepSeek を中心に、ほかのAIもいくつか
- Claude Code:僕が毎日使っているのと、同じもの
読んだとき、少し手が止まりました。
破られた場所も、気になりました。報道によると、銀行の本体ではありません。ある銀行では融資の仲介業者が使う「審査の進み具合を照会するサービス」。別の銀行では、社員用のスマホの業務システム。
脇の入口です。
さっき僕が見直した「誰でも登録できないか」と、同じ種類の場所です。
手口がバレたのは、作業ノートからでした
ここからが、いちばん書きたいところです。
CrowdStrike が手口を突き止められたのは、攻撃者のサーバーに、誰でも外から読めるフォルダがあったからでした。中に入っていたのは、
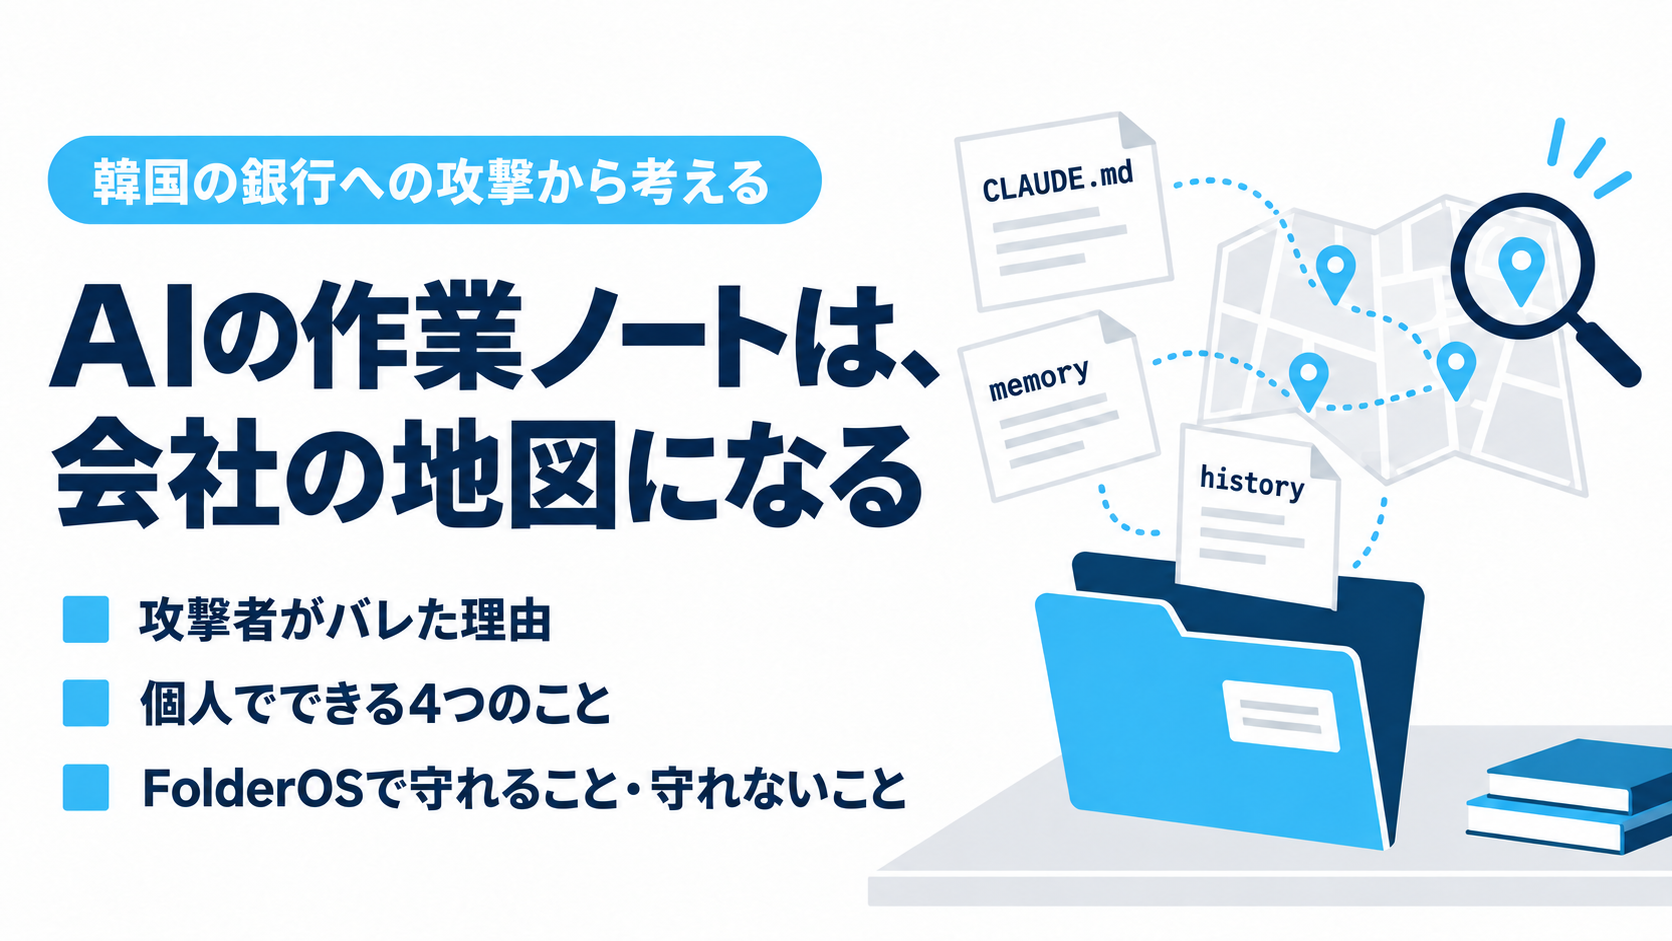
CLAUDE.md:AIに「こういう手順で侵入テストをしろ」と指示した文書- Claude のメモリ:AIが覚えておくように書き残したメモ
- Claude Code の会話履歴:AIとのやりとり、まるごと
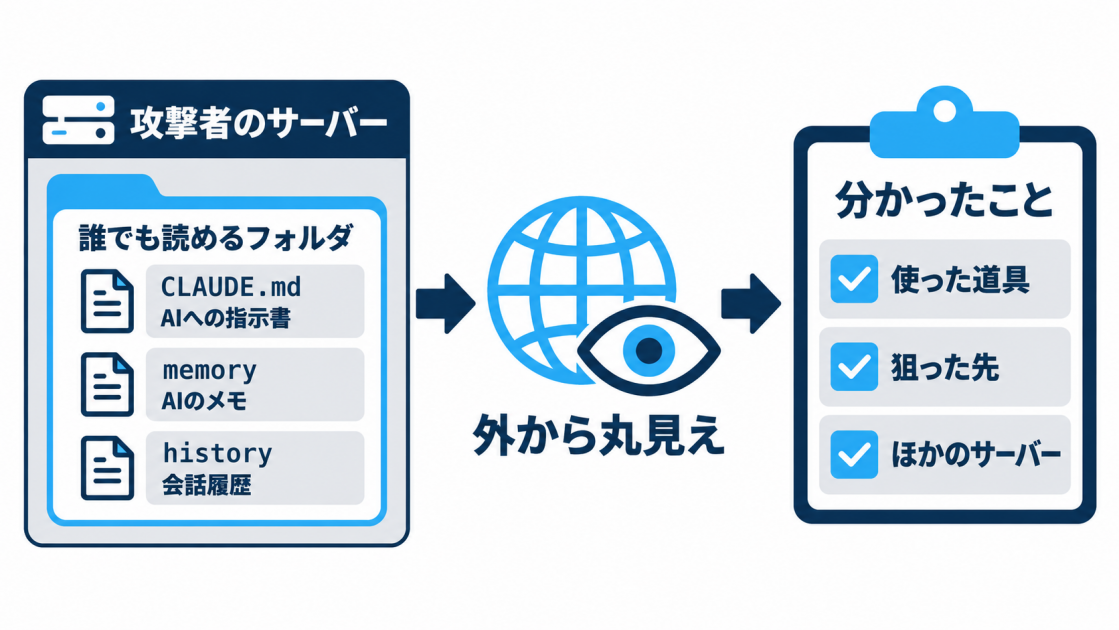
ここから、使った道具、狙った先、別のサーバーのアドレスまで分かった。攻撃者が誰かは、まだ特定されていません。でも、何をどうやったかは、ノートが教えてくれた。会話履歴には、盗んだデータをどこで売ればいいかを Claude に聞いたやりとりまで残っていたそうです。
要するに、攻撃者の業務日誌が、そのまま公開されていたわけです。
これ、他人事じゃないんです。
AIの作業ノートは、会社の地図になる
僕も、Claude Code で毎日仕事をしています。
さっき数えてみました。このパソコンにある Claude のメモリは274ファイル。会話の履歴は703本。
中に何が書いてあるか。
- どのお客さんと、どんな案件をしているか
- どのサーバーに、どうやって入って作業するか
- どのアプリの、どこを直したか(さっきの見直しの話も、全部入っています)
会社の地図そのものです。
攻撃者のノートが、彼の手口を全部しゃべったのと同じで。僕のノートが外に出たら、うちの会社のことを全部しゃべります。
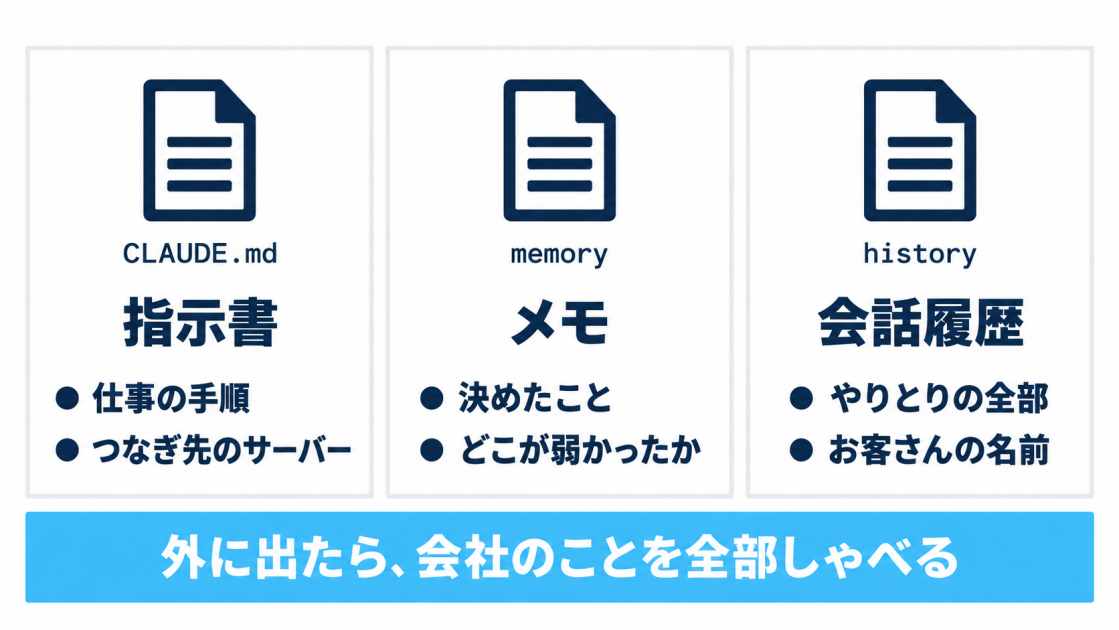
なので、うちでは AIのメモは、自分のパソコンの中だけ と決めています。公開しているリポジトリや、Webから見える場所には置かない。
攻撃者は、これをやらなかった。それで、手口が外に出ました。
個人でできること
ここからは、Claude Code を使っていない人も含めて、です。
焼肉きんぐの件で出たのは、名前・メール・電話番号。パスワードは出ていません。でも、名前と電話番号がそろうと、「本物っぽい連絡」が作れます。 韓国の件のような、銀行の脇の入口を狙う攻撃でも、最後にだまされるのは人です。
1. パスワードを使い回さない
1か所で漏れると、同じパスワードの全部が開きます。流出の知らせが来たら、そのサービスだけでなく、同じパスワードを使っていた先も全部変える。
2. 2段階認証をオンにする
ログインのときに、スマホでもう一度確かめる仕組みです。銀行、メール、Amazon。この3つだけでも。
3. 「銀行です」「お店です」の連絡のリンクは押さない
SMS やメールのリンクではなく、自分で入れた公式アプリから確かめる。名前を呼んで連絡してきても、本物とは限りません。
4. AIを使っているなら、AIに渡すファイルに鍵やパスワードを書かない
AIへの指示書やメモは、外に出ると一番しゃべるファイルです。たとえば Claude Code なら、CLAUDE.md やメモリのファイルがそれに当たります。GitHub に公開しているリポジトリに入っていないか、一度見ておく。
4つ目は、僕自身への戒めでもあります。
FolderOSで守れること・守れないこと
僕らは、FolderOS という Windows のアプリを作っています。会社の共有フォルダを、エクスプローラーと同じ手つきで開いて、AIに要約や期限の拾い出しを頼めるアプリです。
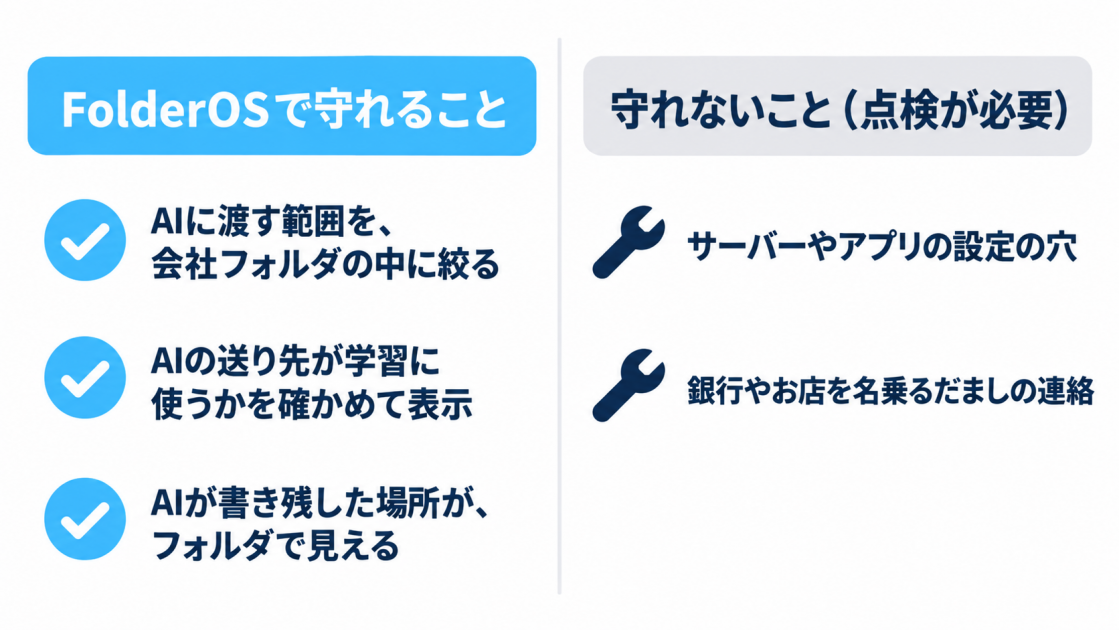
先に、はっきり書いておきます。FolderOS は、侵入を防ぐソフトではありません。 銀行の脇の入口や、アプリの登録の設定の穴は、FolderOS では塞げません。そこは点検するしかない。
そのうえで、守れることがあります。AIにファイルを読ませるときに、どこまで外に出るかを決めておけることです。
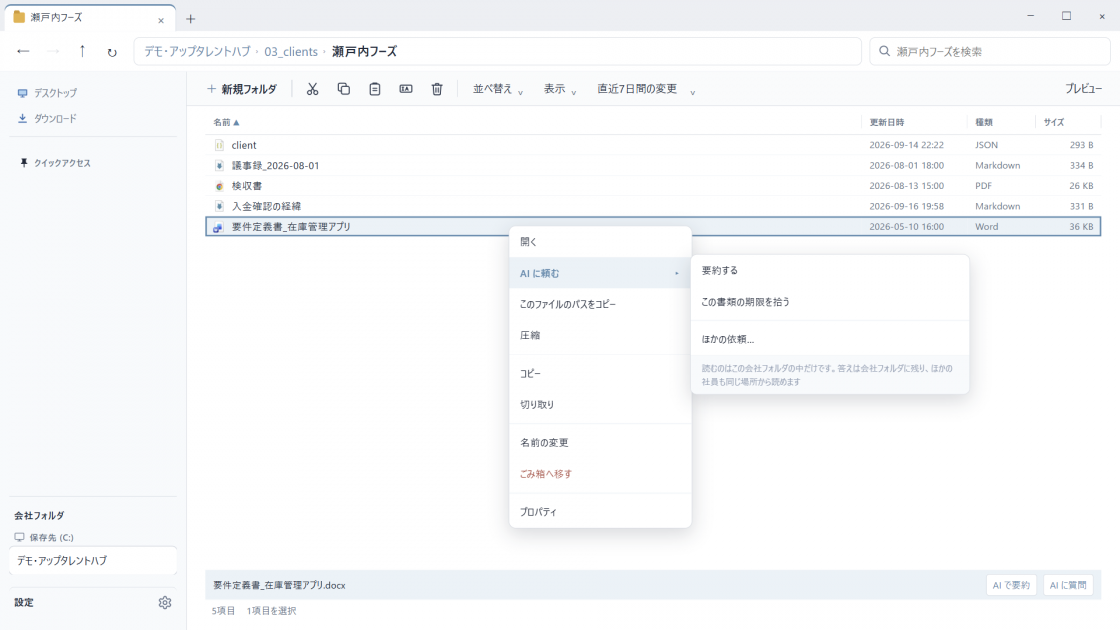
- AIが読むのは、開いている会社フォルダの中だけです。 右クリックのメニューにも、そう出しています
- 外のAIを使うときは、そのAIが「入れた内容を学習に使うかどうか」と、それを確かめた日を、設定の画面に出しています。 9月30日に、各社の規約の原文を読んで確かめました
- AIの答えは、決まったフォルダに書くだけです。 チャットではないので、「どこに何が残ったか」をフォルダとして目で見られます
3つ目が、今回の話につながります。
攻撃者は、自分のAIのノートがどこにあって、誰から見えるかを把握していなかった。だから手口が外に出た。
AIが何を読んで、何を書き残したか。それが、いつでもフォルダで見える。 守りの第一歩は、ここだと思っています。
小さい会社ほど、同じ形の穴を持っている
韓国の銀行も、焼肉きんぐも、大きな会社です。
でも、狙われた場所の形は、小さい会社のアプリと同じです。本体ではなく、脇の入口。 誰でも登録できる、誰でも名乗れる、誰でも読める。
そして攻撃する側は、AIを使って、それを短い期間でいくつも試せるようになった。CrowdStrike も、AIのおかげで短い期間に何か所も攻撃できたことを指摘しています。
守る側も、同じ道具を使えます。
僕が自分のアプリの設定を見直したのも、Claude Code と一緒にでした。ルールを1行ずつ読ませて、「この登録で何ができてしまうか」を試させる。人の目だけでやるより、ずっと早く進みます。
道具は同じ。違うのは、作業ノートをどこに置いて、何を書かないか。そこだけでした。
参考
- Unknown Threat Actor Uses AI-Driven ARTEX to Target South Korean Finance(CrowdStrike)
- CrowdStrike finds possible bank hacker’s CV among exposed AI logs(The Register)
- South Korean banks were likely hacked by a China-based actor with an AI agent, CrowdStrike says(Reuters / Euronext)
- 焼肉きんぐ 公式アプリに不正アクセス、約1,078万件の個人情報漏洩(Rocket Boys)
2026年10月9日時点の報道と発表によります。
▼関連記事
そのデータ、どこに何日残りますか? 「うちの顧客データを入れて、大丈夫なんですか?」
▼関連記事
GitHubのコミットに、個人メールが出ていませんか?——確かめ方と、noreplyへの切り替え
自社のアプリやAIの使い方を、一度点検したい方へ
会員がログインするアプリや、社員用のシステムを持っている会社は、「誰でも登録できないか」「登録した人が自分で権限を名乗れないか」だけでも、一度見ておくと安心です。AIを社内で使い始めるときの、「どの書類をどのAIに渡していいか」の決めごとも、ご相談いただけます。