 宮崎翼
研修サイトで、ある講座の受講者が提出したファイルを、別の講座の受講者が開けるとしたらどうでしょう。どちらも正規のアカウントでログインしています。それでも、提出物を共有する範囲が講座内なら、別の講座からは開けない必要があります。
AppTalentHub(ATH)が自社の研修システムを点検したところ、この違いを確かめるテストで見直すべき設定が見つかりました。きっかけは、内閣官房国家サイバー統括室が2026年11月5日に出した注意喚起です。資料では、ウェブサイトやアプリの裏側にあるAPIで、利用者が要求したデータや機能に対して正当な権限を持つか、サーバー側で確認するよう求めています。国家サイバー統括室の注意喚起
ATHの点検で見つかった、二つの閲覧経路
認証は「誰がアクセスしているか」を確かめることです。認可は「その人が、このデータを読んだり変更したりしてよいか」を確かめることです。研修システムなら、ログインした人が受講者だと分かっても、提出物を開くときには、その講座に所属しているかを確かめる必要があります。
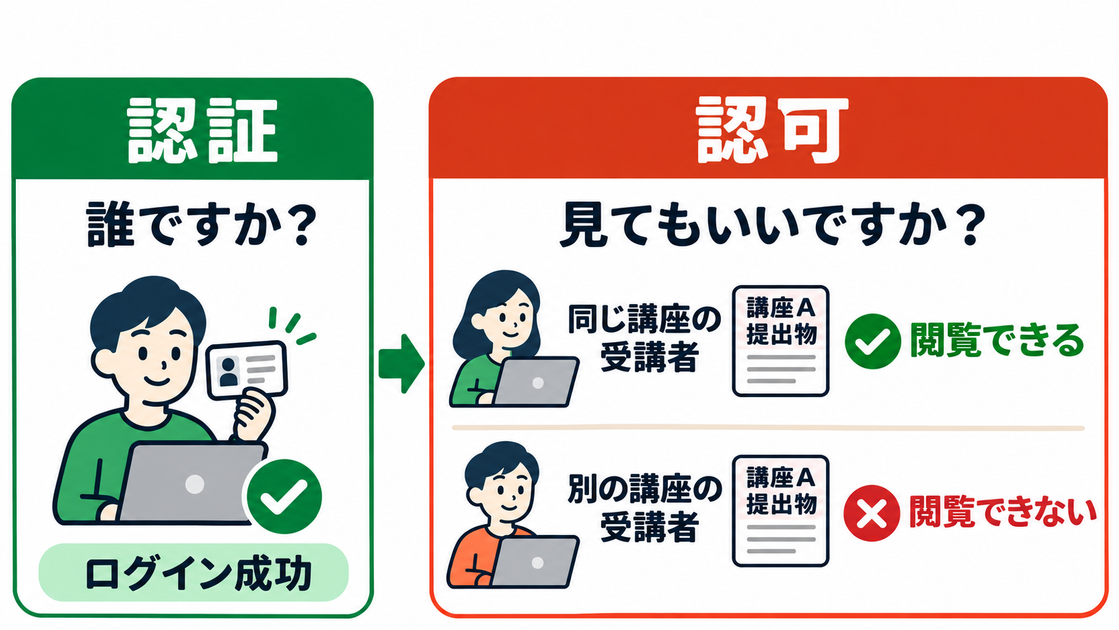
ATHでは、本番の研修システムに検証用のアカウントとダミーファイルを用意しました。別講座のテスト受講者で試すと、提出ファイルを取得できました。また、発行済みのダウンロードURLを使うと、ログインしていない状態でも同じダミーファイルを取得できました。点検で確認したのは、ダミーファイルを使った閲覧経路です。
そこで、ファイルを返すたびに、ログイン状態と講座ごとの閲覧権限を確認するように変更しました。既存の提出物も新しい方式に移行し、発行済みのダウンロードURLを失効させました。本番反映後は、同じ講座の受講者と担当講師が既存ファイルを引き続き取得でき、別講座の受講者や実際に発行されていた旧URLからは取得できないことを確認しました。
自分のサイトやアプリで試せるチェックリスト
まず、保護したいデータを一種類選びます。研修の提出物、顧客ごとの見積書、会員向けの資料などです。管理している環境にダミーデータを置き、閲覧できるはずのアカウントとログインはできるが閲覧権限のないアカウントを用意します。管理者アカウントだけで試すと、一般ユーザー間の権限の違いを見落としやすくなります。
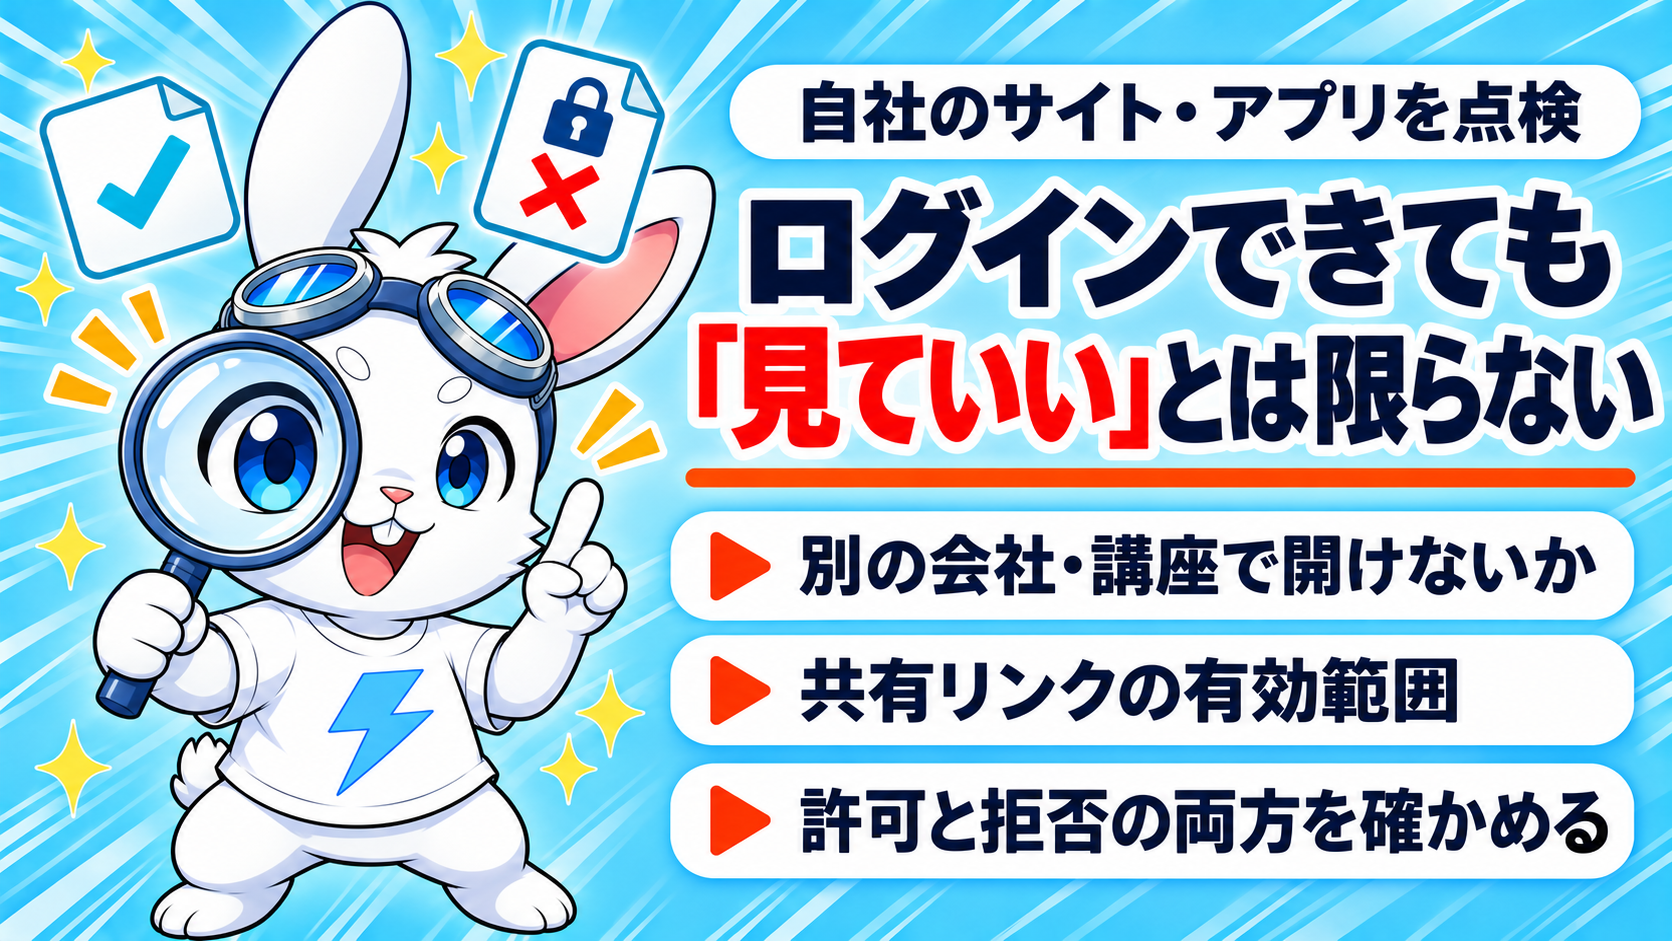
- ☐ 誰が何をできるかを書き出した。 本人、同じ講座や会社の利用者、別の講座や会社の利用者、担当者、未ログインの人について、閲覧・ダウンロード・編集・削除の可否を決める。
- ☐ 閲覧できるはずの人が、実際に取得できた。 まず許可されたアカウントでダミーデータを開く。正常に開けることを確かめておくと、別アカウントで開けなかったときに、権限で拒否されたのか、ファイル自体が壊れているのかを切り分けられる。
- ☐ 別の講座や会社のアカウントで、同じデータを取得できなかった。 別のブラウザプロファイルなどでログインし、同じデータのURLを開く。一覧に出ないことに加え、詳細ページや添付ファイルを直接開いても、中身が返らないことを確認する。
- ☐ 画面の裏側でも、対象データごとに権限を確認している。 開発担当者と、APIが利用者と対象データの関係を確認しているか点検する。テスト用データのIDを入れ替えたときに、閲覧だけでなく編集や削除も拒否されるか試す。
- ☐ 共有リンクの有効範囲を確認した。 ログアウトした状態で、コピーしたリンクを開く。ログインが必要な資料なら、中身が返らないことを確かめる。共有を終了したり権限を取り消したりした後は、以前発行したリンクでも再確認する。
- ☐ 修正後に、許可と拒否の両方を確認した。 権限のない人が取得できなくなり、必要な人は既存データを引き続き使えることを確かめる。確認日、対象、結果、担当者を残し、権限やファイル配信の仕組みを変更したときに同じ手順で試す。
外部に開発や運用を委託している場合も、「権限設定は大丈夫ですか」と聞くより、具体的な条件を渡すと確認しやすくなります。たとえば「A社の担当者はA社の見積書を開ける」「B社の担当者は同じURLを開いても取得できない」「共有を停止した後は旧リンクからも取得できない」の三つです。普段使うデータを一種類選び、許可される人と拒否される人の両方で確かめるところから始められます。
参照資料:内閣官房国家サイバー統括室「個人情報の漏えい等につながる不正アクセスへの対策について ~ウェブサイトやモバイルアプリに関する基本的な対策の徹底~」(2026年11月5日)