 ラピットくん
1週間で、4つの機関が注意喚起を出した
民間のセキュリティ会社の分析も1本足して、並べるとこうです。
- 10月7日 個人情報保護委員会:大規模な漏えいを受けた注意喚起。あわせて「WARNING」という事例集を改訂して、「APIが悪用される事例」を足した
- 10月7日 マクニカ(民間のセキュリティ会社):公表された漏えい事案の分析
- 10月8日 JPCERT/CC:国内組織への不正アクセスの注意喚起。攻撃元のIPアドレスも公開
- 10月9日 国家サイバー統括室:大量の個人情報を扱う事業者に、対策の徹底を求める文書(報道)
- 10月13日 NICT:「A2B攻撃」という名前をつけて注意喚起
いちばん分かりやすかったのは、最後の NICT です。
「A2B攻撃」は、アプリを分解するところから始まる
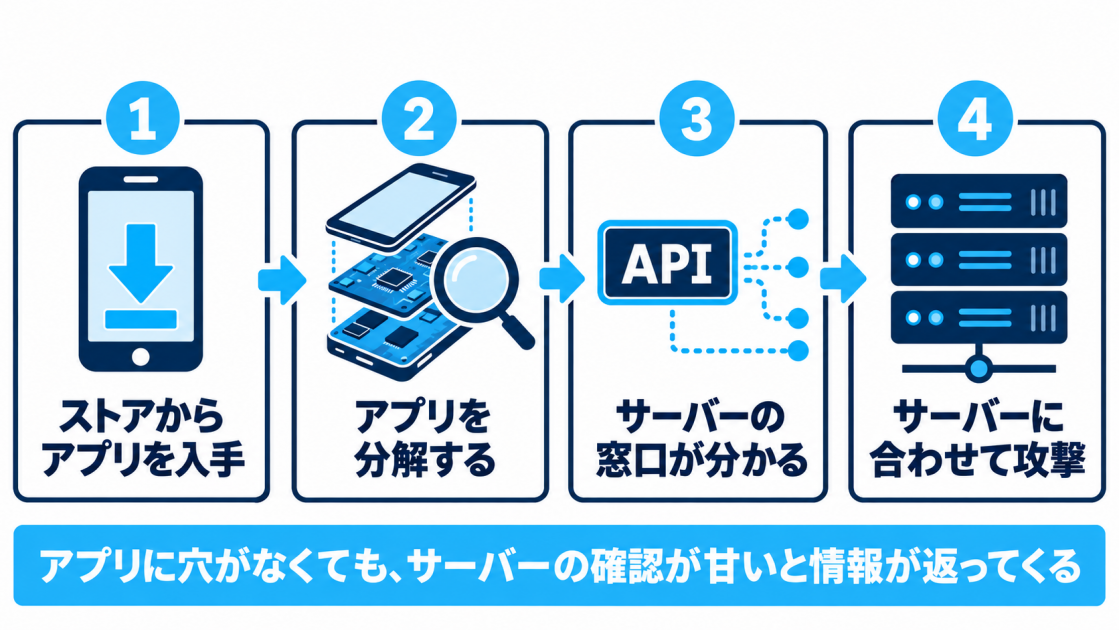
A2B は App-to-Backend の略です。NICT の注意喚起によると、流れはこうです。
- 攻撃者が、ストアで公開されている Android アプリをダウンロードする
- アプリを分解して、どのサーバーの、どの窓口(API)と話しているかを調べる
- そのサーバーに合わせた攻撃を作る
ポイントは、アプリ自体に穴がなくても、やられることです。
アプリは、言ってみれば「サーバーへの話しかけ方の説明書」です。ストアに出した時点で、誰でも読めます。で、サーバー側が「話しかけてきた相手が誰で、何をしていいか」をちゃんと確かめていないと、説明書どおりに話しかけるだけで、他人の情報が返ってくる。
iPhone のアプリでも、Web サービスでも同じだそうです。
もっと言うと、JPCERT/CC の調査では、攻撃者はAIを使って既知の脆弱性を探していました。アプリを分解して、サーバーを調べて、試す。前は人の手でやっていたことが、AIで速く、広くできるようになっています。
狙われているのは、大きな会社だけじゃない
ニュースになるのは、焼肉きんぐのような会員が何百万人もいる会社です。
でも、マクニカがまとめた一覧を見ると、印象が変わります。2024年から今年10月6日までに公表された Web システムからの漏えいは265件。そのうち81件が7月以降です。
被害に遭ったものの中には、こういうものも入っていました。
- 図書館の蔵書検索
- 観光列車の座席予約
- 大学の施設予約
- チケットの払い戻し管理
「うちは狙われるほど大きくない」は、もう通らない。
マクニカは、特定の会社を狙ったというより、個人情報を扱うサイトを手当たり次第に探して、うまくいった手口を似た作りのサイトに広げている可能性が高い、と書いています。
まず気をつけたほうがいいシステム
注意喚起を全部並べて、名前が出てきたものを拾うと、こうなります。
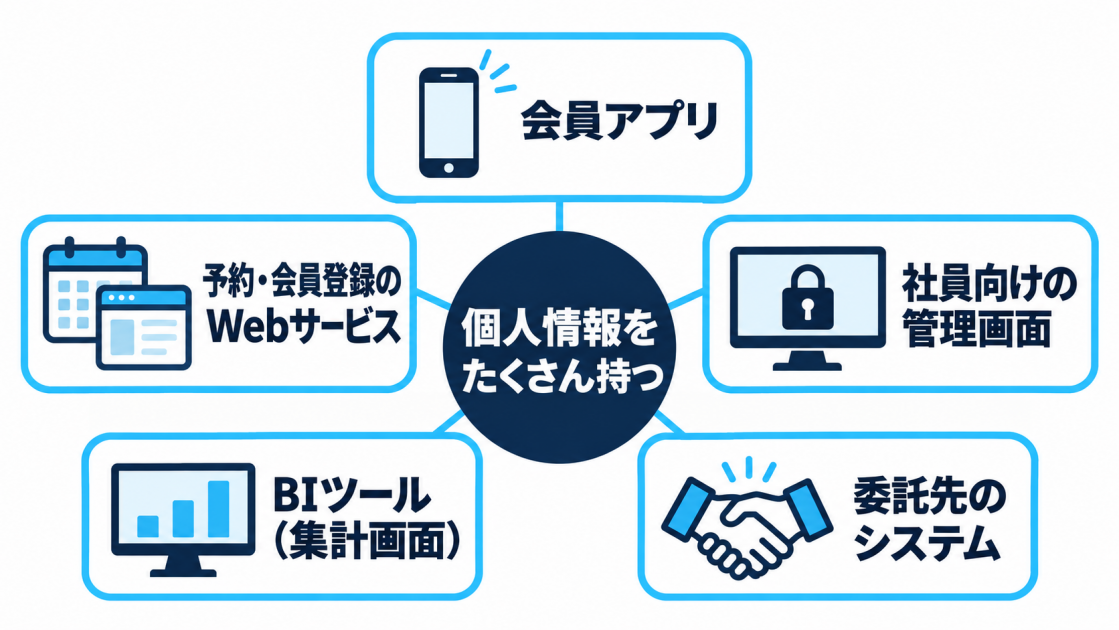
| こういうものを持っている | なぜ狙われるか | 出てきた注意喚起 |
|---|---|---|
| 会員がログインするスマホアプリ(飲食・小売・ポイント・予約など) | アプリを分解すれば、サーバーの窓口が分かる | NICT・JPCERT/CC |
| 会員登録や予約がある Web サービス | 画面にない窓口が残っていることが多い | マクニカ・個人情報保護委員会 |
| 社員向けの管理画面・業務システム | 「社内の人しか使わない」つもりで、ネットに出ている | JPCERT/CC |
| BIツール(売上や会員データの集計画面) | データベースに直接つながっている。Metabase の脆弱性が実際に使われた | JPCERT/CC |
| 開発や運用を外に頼んでいるシステム | 委託先から入られる。委託先にデータが残る | 国家サイバー統括室 |
業種でいうと、会員の名前・電話番号・住所・生年月日をたくさん持っている会社です。個人情報保護委員会は、財産の被害や詐欺に使われやすい情報を持っている事業者を、特に名指ししています。
名前と電話番号がそろうと、「本物っぽい連絡」が作れるからです。
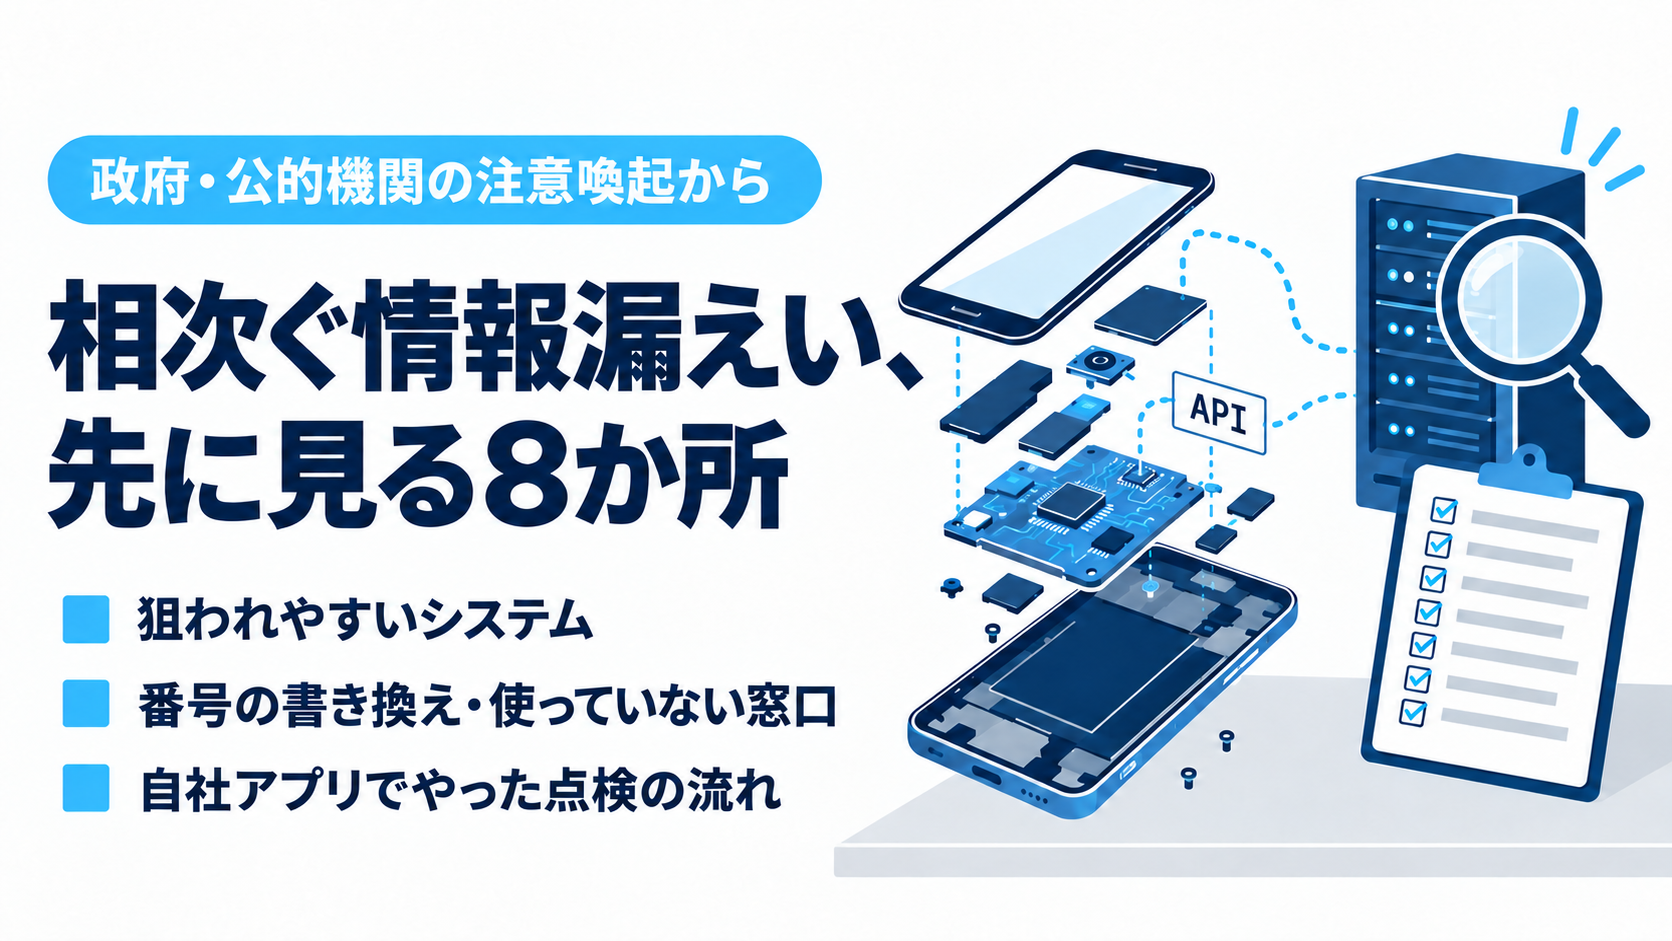
先に見る8か所
ここからが本題です。5本の資料で、何度も出てきたものを順に並べました。上ほど、すぐできて効くものです。
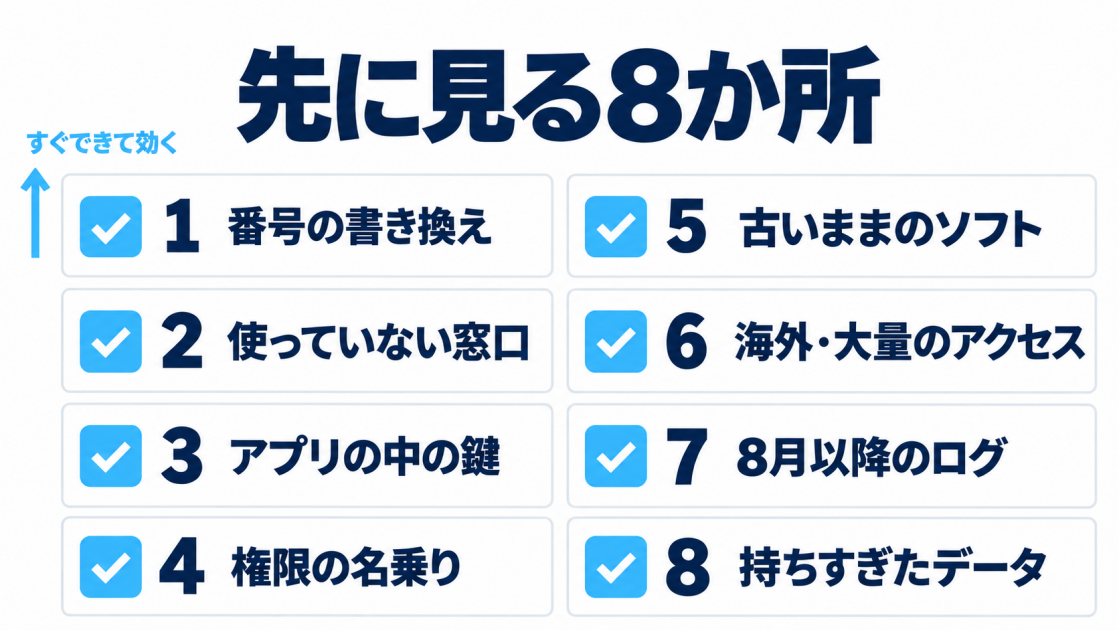
1. 番号を書き換えたら、他人の情報が出てこないか
個人情報保護委員会が事例集に足したのが、これです。ログインしたあと、会員番号や注文番号を1つずらして送ると、他人の情報が返ってくる。
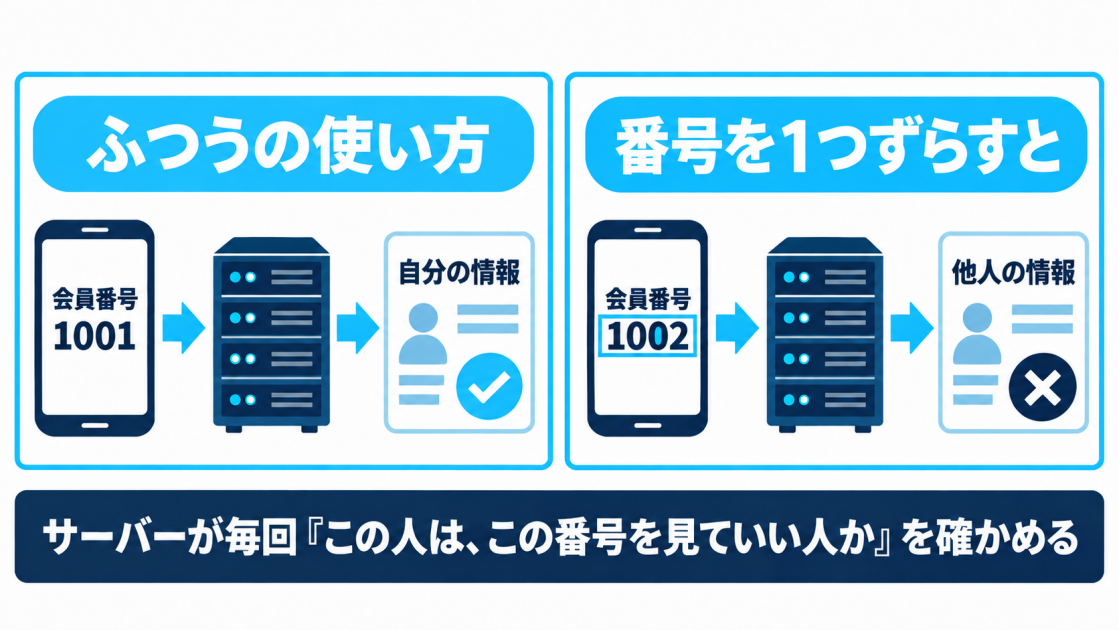
サーバーが、毎回「この人は、この番号を見ていい人か」を確かめているか。 まずここです。番号を連番にしないのも効きます。
2. 画面にない窓口・使っていない窓口が開いていないか
古いバージョン用の API、検証用のサーバー、管理機能。画面からは押せないけど、ネットからは届く、というものです。
全部書き出して、要らないものは止める。NICT も JPCERT/CC も、ここを最初のほうに書いています。
3. アプリの中に、鍵やパスワードを入れていないか
アプリは分解される前提です。中に入れた API の鍵や秘密の文字列は、取り出されます。JPCERT/CC の調査でも、アプリから鍵を取り出してサーバーに直接話しかける手口が出ていました。
4. 登録した人が、自分で権限を名乗れないか
JPCERT/CC の注意喚起には、内部の窓口からユーザーの権限を書き換える、不正にアカウントを作るという手口が出てきます。新規登録のときに「管理者です」と送ったら通ってしまわないか。
5. 使っているソフトが、古いままになっていないか
CMS、フレームワーク、BIツール。修正版が出ているのに、当てていないもの。サポートが切れたものは止める。国家サイバー統括室が1つ目に挙げているのは、これです。
6. 海外から、短い時間に大量に来ていないか
日本の人しか使わないサービスなら、海外からのアクセスを止めるのは、かなり安く効きます。あわせて、ログイン、パスワード再設定、検索のように悪用されやすい機能に、回数の上限をつける。
7. 8月以降のログに、心当たりのないアクセスがないか
JPCERT/CC は、攻撃元の IP アドレスを公開しています。8月以降のアクセスログと突き合わせる。一致しても、それだけで「やられた」とは言えません。でも、見ておかないと何も言えない。
あわせて、同じところから大量のアクセス、エラーの急増、存在しないファイルの探索。このあたりも見ておくと安心です。
8. 要らないデータを持ちすぎていないか
持っていないデータは、漏れません。 使い終わった会員データ、昔のキャンペーンの応募者、退会した人の情報。国家サイバー統括室も個人情報保護委員会も、消すことを求めています。委託先に渡したデータが、仕事が終わったあとも残っていないか、も同じです。
▼関連記事
そのデータ、どこに何日残りますか? 「うちの顧客データを入れて、大丈夫なんですか?」
で、うちもやりました
偉そうに並べましたが、これは僕が自分でやった順番でもあります。
うちも、会員がログインして使うアプリをいくつか作って、運用しています。焼肉きんぐのニュースのあと、一度点検しました(前のコラムに書いた、「誰でも登録できないか」「自分で権限を名乗れないか」の2つです)。
で、NICT の注意喚起が出た翌日、10月14日に、もう一度やり直しました。今度は NICT の点検項目を、上から順に全部です。
やったのは、こんな流れです。
- 自社で作ったアプリと、お客さんから預かっているアプリを、点検項目に沿って1本ずつ見る
- 直すところは、先に「穴があること」を確かめるテストを書いてから直す。直したあと、テストが通るのを見て本番に出す
- 8月以降の、見られる範囲のログを、公開された攻撃元のアドレスと突き合わせる
ログは、一致なしでした。
直すところは、ありました。本番に出したものと、反映待ちのものがあります。中身は、ここには書きません。
この点検は、Claude Code と一緒にやっています。ルールを1行ずつ読ませて、「この設定だと、誰が何をできてしまうか」を挙げさせる。テストもそこで書かせる。攻撃する側が AI で速くなったなら、守る側も同じ道具を使うしかない、と思っています。
「うちは小さいから」が、いちばん危ない
5本読んで、新しい高度な手口が書いてあったわけではありませんでした。
番号を書き換えたら見えた。使っていない窓口が開いていた。ソフトが古かった。マクニカも、基礎的な設定や権限の不備が、AIなども使って速く広く探されていることがいちばんの懸念だ、とまとめています。
要するに、昔から言われていることを、やっていたかどうかです。
違うのは、探される速さです。前なら見つからなかった小さな会社のアプリも、いまは見つかる。
なので、まず上の8か所のうち、1と2だけでも。自分のところのアプリや Web サービスを作った人に、「番号を書き換えたら他人のが出ませんか」「使っていない窓口は開いていませんか」と聞いてみてください。
参考
- A2B攻撃に関する注意喚起のプレスリリース(NICT・2026年10月13日)
- 【注意喚起】相次ぐ情報漏洩、その原因の一つは「アプリ解析からのサーバ攻撃」(NICT CYNEX)
- 直近で相次いでいる国内組織における不正アクセスに関する注意喚起(JPCERT/CC・2026年10月8日)
- 連続不正アクセス事案の攻撃手法に関する調査(JPCERT/CC Eyes・2026年10月15日)
- 大規模な漏えい等事案を踏まえた対応について(注意喚起)(個人情報保護委員会・2026年10月7日)
- WARNING~不正アクセスによる個人データ漏えい防止のための注意喚起~(個人情報保護委員会・2026年10月7日改訂)
- 国家サイバー統括室、不正アクセスによる漏えい事案受け注意喚起(ITmedia NEWS)
- 相次ぐWEBシステムからの情報漏洩事案について(マクニカ)
- OWASP Top 10 API Security Risks 2023
2026年10月16日時点の発表によります。
▼関連記事
韓国の銀行を狙った攻撃は、Claude Codeの作業ノートから手口がバレました
自社のアプリを、一度点検したい方へ
会員がログインするアプリや、社員用の管理画面を持っている会社は、上の8か所のうち1と2だけでも、一度見ておくと安心です。作った会社が分からない、聞ける人がいない、という場合もご相談ください。